Déposé officiellement à l’Assemblée nationale le 28 août 2026, le projet de loi n°042/2026 relatif à la lutte contre la cybercriminalité compte 96 articles répartis en 12 chapitres. Selon son exposé des motifs, il vise à « doter les autorités nationales d’un dispositif juridique plus efficace, conforme aux standards internationaux et respectueux des principes de l’État de droit ainsi que des droits et libertés fondamentales ». Il crée notamment une Unité de Protection et d’Investigation Numérique (UPIN) chargée des investigations liées à la cybercriminalité, rebaptisée Agence (APIN) dans la version consolidée après travaux de commission à l’Assemblée nationale. Présenté comme une refonte de la loi n°2014-006, le projet de loi introduit de nouvelles incriminations, dont le cyberharcèlement, la sextorsion et les contenus truqués par intelligence artificielle.
Son vote a été ajourné, certaines dispositions, notamment celles relatives aux sanctions et aux amendes, nécessitant encore des ajustements. Le texte suscite des critiques de la société civile et d’autres acteurs concernant ses implications potentielles pour la liberté d’expression et les libertés fondamentales. Sur Facebook, des publications largement partagées affirment notamment que le projet instaurerait un « État policier »; qu’il permettrait aux autorités d’accéder aux comptes et d’écouter les SMS, appels et messages privés sans l’autorisation d’un juge; ou encore qu’il punirait de deux à dix ans de prison la critique des dirigeants.
Entre le 1er et le 10 septembre 2026, l’équipe de monitoring de What The Fact a recensé 35 contenus trompeurs liés au projet de loi.
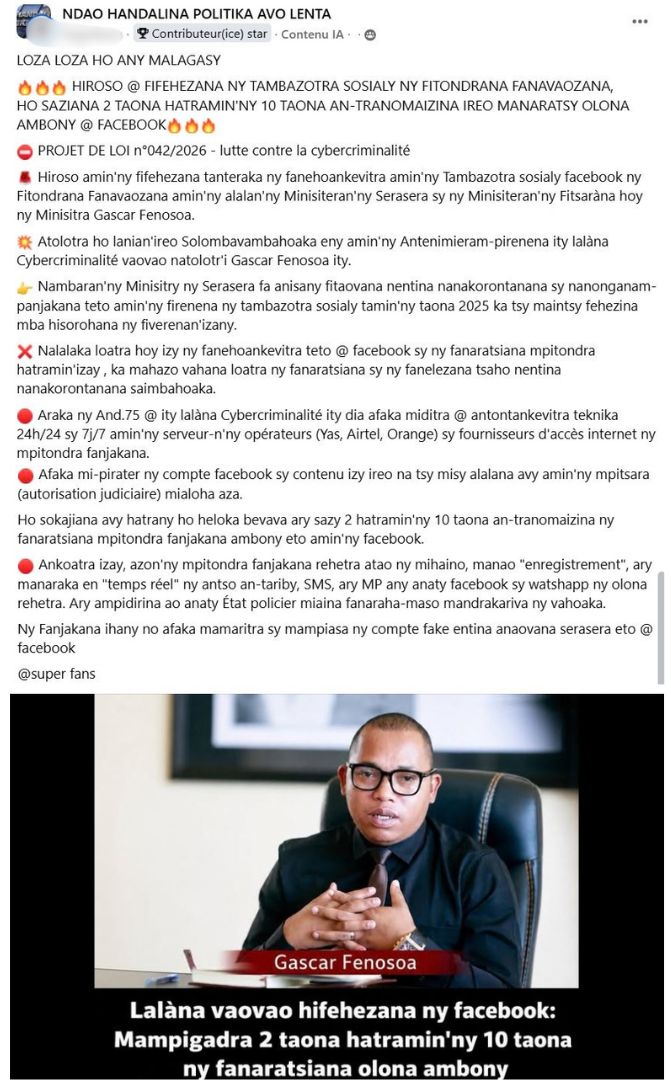
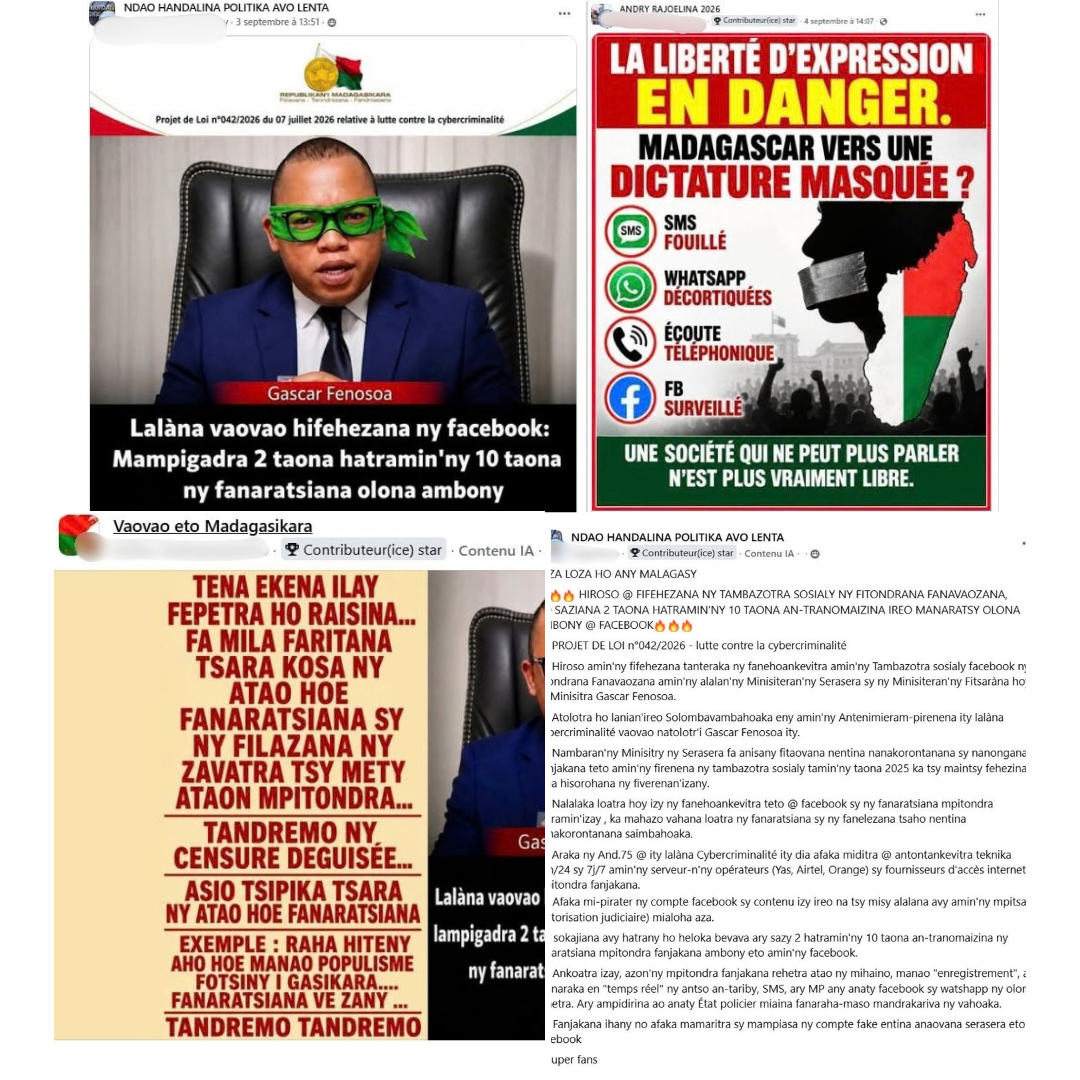
C’EST UN DANGER POUR LE PEUPLE MALAGASY
🔥🔥🔥 LE GOUVERNEMENT DE LA REFONDATION VA AVANCER VERS LE CONTRÔLE DES RÉSEAUX SOCIAUX,
CEUX QUI DÉNIGRENT LES HAUTES PERSONNALITÉS SUR FACEBOOK SERONT CONDAMNÉS À 2 ANS JUSQU’À 10 ANS DE PRISON 🔥🔥🔥
⛔ PROJET DE LOI n°042/2026 – lutte contre la cybercriminalité
🚨 Le Gouvernement de la Refondation va avancer vers le contrôle total des commentaires sur le réseau social facebook par l’intermédiaire du Ministère de la Communication et du Ministère de la Justice, selon le ministre Gascar Fenosoa.
💥 Cette nouvelle loi sur la Cybercriminalité proposée par Gascar Fenosoa est soumise au vote des députés à l’Assemblée nationale.
👉 Le ministre de la Communication a déclaré que les réseaux sociaux avaient notamment été utilisés comme outil pour déstabiliser et renverser le gouvernement dans le pays en 2025 et qu’ils devaient donc être contrôlés afin d’éviter que cela ne se reproduise.
❌ Selon lui, les commentaires étaient trop libres sur facebook et le dénigrement des dirigeants l’a toujours été, ce qui favorise trop le dénigrement et la diffusion de rumeurs visant à semer le trouble dans la population.
🔴 Selon l’Art.75 de cette loi sur la Cybercriminalité, les autorités peuvent accéder aux données techniques 24h/24 et 7j/7 sur les serveurs des opérateurs (Yas, Airtel, Orange) et des fournisseurs d’accès à Internet.
🔴 Ils peuvent pirater les comptes facebook et leur contenu même sans autorisation préalable du juge (autorisation judiciaire).
Le dénigrement des hauts dirigeants de l’État sur facebook sera immédiatement considéré comme une infraction pénale et puni de 2 à 10 ans de prison.
🔴 En outre, toutes les autorités de l’État peuvent écouter, faire des « enregistrement », et suivre en « temps réel » les appels téléphoniques, SMS et MP sur facebook et watshapp de toute personne. Et [cela] fait entrer dans un État policier où la population vit sous une surveillance permanente.
L’État seul peut définir et utiliser les comptes fake utilisés pour communiquer sur facebook
Traduction de la légende dans l’image:
Gascar Fenosoa
Nouvelle loi pour encadrer Facebook: Critiquer des hautes personnalités peuvent conduire à une peine de prison de 2 à 10 ans.
À travers ce document, What The Fact cherche à répondre à trois questions :
- Jusqu’où va l’accès « direct et permanent » de l’UPIN aux données privées des citoyens ?
- En l’absence d’autorisation judiciaire préalable mentionnée à l’article 75, qu’est-ce qui protège contre les abus ?
- Sur quelle base repose l’idée que critiquer un dirigeant exposerait à deux à dix ans de prison ?
Cet article ne cherche ni à défendre ni à condamner le projet : il expose ce que dit le projet de loi et confronte les réponses des experts, pour que chacun puisse se faire son avis.
En bref
- Le projet n’est pas une loi : son vote est ajourné. Nous avons lu la version initiale (7 juillet 2026) ; la version modifiée par la commission de l’Assemblée, que citent deux de nos interlocuteurs, ne nous a pas été accessible.
- L’article 75 donne à l’UPIN un accès « direct et permanent » à trois types de données (identité, trafic, contenu). Il ne mentionne pas d’autorisation préalable d’un juge ; les contrôles qu’il prévoit (journal, information du procureur ou du juge sous 24 heures) interviennent après la consultation.
- L’enregistrement du contenu des communications en temps réel, lui, est confié au juge d’instruction (art. 70). Le député Navalona Francky Rakotoaritiana et le Commissaire Tsitohaina Ralihivao jugent le dispositif encadré ; Mialisoa Randriamampianina et Ravaka Razafimanotrona estiment qu’une autorisation judiciaire préalable reste nécessaire.
- La peine de « 2 à 10 ans » existe dans le texte, mais pour d’autres faits : fraude, atteintes aux données, entrave aux systèmes. Aucun article ne vise la critique ou le « dénigrement » des dirigeants.
UPIN ou APIN ? Deux versions du texte
- Version initiale (7 juillet 2026) : « UPIN ». C’est celle que nous avons lue en entier. Sauf mention contraire, les numéros d’articles de ce Telescope renvoient à elle.
- Version consolidée (après la commission de l’Assemblée nationale) : « APIN ». Elle n’est connue ici que par les propos du député Navalona Francky Rakotoaritiana et du commissaire Tsitohaina Ralihivao, qui parlent d’« APIN » (Agence de Protection et d’Investigation Numérique). Dans ce Telescope, nous écrivons « UPIN » pour la version initiale et « APIN » quand nous rapportons leurs propos.
- Autre changement signalé : les articles sont renumérotés (version initiale vs version consolidée après passage en travail de commission à la Chambre basse). L’article 75 devient l’article 60 ; les écoutes (articles 69 et 70) deviennent les articles 53 et 54.
Sur quoi repose cette vérification ?
Dans l’élaboration de cet article, What The Fact a procédé à une revue du cadre législatif national et international. Nous avons consulté le projet de loi n°042/2026 relatif à la lutte contre la cybercriminalité, confronté à la loi n°2014-006 du 17 juillet 2014 sur la lutte contre la cybercriminalité, et sa révision par la loi n°2016-031 du 23 août 2016. L’équipe a également analysé les textes sur la Commission Malagasy de l’Informatique et des Libertés (CMIL), l’autorité chargée de la protection des données personnelles, à savoir la loi n°2014-038; le décret n°2023-1541 (dont l’article 90 a été abrogé par le décret n°2025-696) et le manuel de procédures de la CMIL. Notre équipe a également consulté la Convention de l’Union africaine sur la cybersécurité et la protection des données à caractère personnel, communément appelée Convention de Malabo, signé le27 juin 2014. Notre analyse inclut aussi les propos de Fenitra Ravelomanantsoa, juriste spécialisé dans le numérique et fondateur de la Maison du Numérique, publiés le 12 septembre 2026 sur le site web de Midi Madagasikara et dans un reel publié le même jour sur la page Facebook du quotidien. Sollicité par notre rédaction, il n’a pas donné suite à nos demandes d’entretien à l’heure de la publication de cet article.
En parallèle, nous avons confronté ces textes aux réalités du terrain en sollicitant quatre acteurs, choisis pour la complémentarité de leurs positions. Deux sont au cœur du projet : le député Navalona Francky Rakotoaritiana, journaliste et membre de la commission communication de l’Assemblée nationale, avec qui nous avons échangé par WhatsApp, et le commissaire Tsitohaina Ralihivao, coordonnateur de la Cellule de lutte contre la cybercriminalité (CLCC) au sein du ministère de la Communication et de la Culture, que nous avons interviewé. Deux autres apportent un regard critique indépendant du pouvoir : Mialisoa Randriamampianina, directrice exécutive de Transparency International Initiative-Madagascar (TI-MG), organisation de la société civile (elle y a été rédactrice en chef du réseau de journalistes d’investigation Malina), et Ravaka Razafimanotrona, enseignant-chercheur à la Faculté de Droit et de Sciences Politiques (FDSP) de l’Université d’Antananarivo, dont nous avons reçu les analyses par écrit. Les échanges ont eu lieu entre le 20 septembre et le 3 octobre 2026.
Notre démarche. Nous avons recherché dans l’ensemble du projet de loi les termes de la publication virale (« dénigrement », « outrage », « diffamation », « injure », « Facebook », « réseaux sociaux », « WhatsApp ») et rapproché chaque affirmation de l’article cité. Chaque personne consultée a reçu des questions écrites sur les mêmes enjeux, et les propos qui lui sont attribués lui ont été soumis pour relecture factuelle avant publication.
Accès « direct et permanent » aux données : jusqu’où va le pouvoir de l’UPIN ?
L’article 75 donne à l’UPIN « un accès technique direct et permanent, disponible en continu (24 heures sur 24, 7 jours sur 7) » aux systèmes des opérateurs de communications électroniques, des fournisseurs d’accès à Internet, des centres d’immatriculation et de « tout autre organisme détenant des données nécessaires aux investigations ». Trois types de données sont concernés : les données d’identification et d’abonnement (qui se cache derrière un numéro), les données de trafic (qui a communiqué avec qui, quand et pendant combien de temps, sans le contenu) et, « le cas échéant », les données de contenu (le message lui-même), « dans les conditions et limites prévues par la présente loi ».
Le mot « Facebook » ne figure nulle part dans le projet, qui parle de manière générale de « systèmes d’information » : l’article 75 ne mentionne ni les plateformes de réseaux sociaux ni le « piratage » de comptes évoqué par la publication. Les réseaux sociaux sont en revanche concernés par d’autres articles, qui visent les comptes, pages et groupes utilisés pour commettre une infraction (art. 17), les réseaux de faux comptes (art. 18), la responsabilité des administrateurs de pages et de groupes (art. 52), le retrait ou le blocage de contenus (art. 53 et 73) et les contenus truqués par l’intelligence artificielle (art. 39). Les modalités techniques de l’accès doivent être fixées par décret (art. 75, 76 et 92).
Urgence des enquêtes ou risque de surveillance : les réponses de nos sources
Le député Navalona Rakotoaritiana décrit, à l’article 60 de la version consolidée (l’ancien article 75), les mêmes catégories de données et la même réserve : « le cas échéant, de contenu, dans les conditions et limites de la loi ».
Le Commissaire Tsitohaina Ralihivao explique la finalité de ce dispositif par un scénario : un enfant est enlevé de nuit, les enquêteurs ont le numéro du ravisseur, mais les opérateurs attendent une réquisition signée le lendemain par un juge, puis répondent en « trois jours, quatre jours, même dans le meilleur des cas ». Avec l’APIN, à partir d’un numéro déjà lié à une infraction, l’agence pourrait vérifier rapidement les informations auprès des trois opérateurs (Airtel, Yas, Orange) et, « dans le cadre légal prévu », les croiser avec d’autres bases (carte d’identité nationale, carte d’électeur, carte SIM), puis remettre un rapport à l’officier de police judiciaire (OPJ, le policier chargé de l’enquête). Pour lui, l’enjeu est aussi la souveraineté numérique.
La directrice exécutive de TI-MG, Mialisoa Randriamampianina relève que la personnalité morale et l’autonomie financière de l’UPIN (art. 71) lui donnent une capacité de gestion propre sans constituer, à elles seules, une garantie d’indépendance : l’UPIN cumule veille, enquête, blocage de contenus et accès à des données sensibles, alors que son organisation et sa gouvernance sont renvoyées à un décret (art. 76).
L’enseignant-chercheur Ravaka Razafimanotrona estime que l’accès technique permanent, couplé à une simple notification au magistrat sous 24 heures, comporte le risque d’un « basculement vers un déséquilibre institutionnel au profit de l’exécutif », qui fragiliserait la séparation des pouvoirs et ouvrirait « la porte à des dérives potentielles en matière de surveillance de masse ».
Sans autorisation préalable d’un juge, qu’est-ce qui protège contre les abus ?
L’article 75 ne mentionne pas d’autorisation judiciaire préalable : les protections qu’il prévoit interviennent après la consultation des données.
| 1. La consultation | 2. La trace | 3. Dans les 24 heures | 4. En cas de problème |
| Un agent de l’UPIN consulte une donnée. | La consultation est inscrite dans un « journal sécurisé et inaltérable » (agent, heure, donnée, dossier), tenu à la disposition du procureur et du juge. | Pour les données de trafic et de contenu, le procureur ou le juge d’instruction en est informé. | Il peut en ordonner « l’interruption ou la destruction ». Un usage étranger aux missions de l’UPIN est puni des peines d’abus de fonction du Code pénal. |
L’article 73 ajoute que l’UPIN agit « sous le contrôle de l’autorité judiciaire compétente » et que seuls ses agents désignés et assermentés sont officiers de police judiciaire. Le texte ne décrit pas de recours ouvert aux personnes dont les données auraient été consultées.
Les écoutes proprement dites suivent d’autres règles. Pour suivre en temps réel les données de trafic, l’article 69 exige une ordonnance motivée du juge d’instruction ou, en l’absence d’information judiciaire, l’autorisation du procureur. Pour enregistrer le contenu de communications précises, l’article 70 exige l’ordonnance motivée d’un juge d’instruction, pour des « infractions graves listées par décret », pendant quatre mois au plus, renouvelables. Le Code de procédure pénale est modifié dans le même sens (art. 94).
La Convention de Malabo prévoit elle aussi (art. 31) que le juge d’instruction puisse recourir à des moyens techniques pour collecter le contenu de communications spécifiques ; la Haute cour constitutionnelle (HCC) a jugé la Convention conforme à la Constitution dans sa décision de 2024. Le texte ne dit toutefois pas comment l’accès au « contenu » prévu à l’article 75 s’articule avec cette règle de l’article 70.
Plusieurs de nos interlocuteurs évoquent aussi la CMIL, l’autorité indépendante chargée de la protection des données personnelles. La loi n°2014-038 (art. 37) lui confie notamment de recevoir les plaintes, d’auditer les traitements et de prononcer des sanctions administratives ; elle doit autoriser, en deux mois et son silence valant refus, les traitements présentant des risques particuliers pour la vie privée (art. 46 et 48). Le décret n°2023-1541 (art. 5) précise ses attributions et le manuel de procédures les décrit en pratique. Dans la version initiale du projet, la CMIL n’apparaît qu’à l’article 74, parmi les institutions d’un comité de coordination ; le texte ne précise pas comment ses règles s’appliqueraient aux consultations de l’UPIN.
Journal, notification, CMIL : des garanties suffisantes ? Les avis recueillis
Le député Navalona Rakotoaritiana décrit, dans la version consolidée, deux garde-fous supplémentaires. D’abord, l’APIN transmettrait chaque mois son journal à la CMIL, pour vérifier le respect de la législation sur les données personnelles (art. 62). Ensuite, le suivi en temps réel serait limité à 90 jours, « exclusivement dans le cadre d’une enquête en cours » (art. 53 pour le trafic, art. 54 pour le contenu), sur ordonnance du juge d’instruction ou réquisition du procureur « en cas de procédure d’information sommaire » : la décision « ne relève pas de l’APIN seule ». Ni la transmission mensuelle à la CMIL ni la limite de 90 jours ne figurent dans la version initiale, qui prévoit quatre mois à l’article 70.
Le commissaire Tsitohaina Ralihivao affirme que « tout cela reste sous le contrôle du juge » : l’APIN ne peut pas se saisir elle-même, elle doit être saisie par un OPJ ou un magistrat, et chaque agent aura son propre identifiant de connexion. En cas d’extrême urgence, un OPJ sur le terrain pourrait la solliciter par une ligne verte, à charge de régulariser la procédure auprès du tribunal dans les 24 heures : « C’est cela qu’on appelle l’accès permanent. Cela ne veut donc pas dire que l’APIN va aller fouiller partout et n’importe comment. » Selon lui, la CMIL pourrait comparer le journal de l’agence avec les données des opérateurs ; les abus seraient punis de 1 à 5 ans de prison et de 50 à 100 millions d’ariary d’amende. Cette procédure d’urgence n’apparaît pas dans la version initiale.
Mialisoa Randriamampianina reconnaît que le projet prévoit un journal d’accès, une notification dans les 24 heures, des sanctions en cas d’usage détourné et un décret d’application ; mais ces garanties « restent principalement a posteriori (c’est-à-dire après coup) et ne prévoient pas clairement d’autorisation judiciaire préalable, de contrôle indépendant ni de recours pour les personnes concernées ». Elle recommande notamment une autorisation judiciaire préalable pour les mesures les plus intrusives, un contrôle indépendant des journaux, un organe capable d’ordonner l’arrêt ou la destruction de mesures illégales, un recours effectif et un rapport annuel public.
Ravaka Razafimanotrona juge que le journal et la notification sous 24 heures sont « un filet de sécurité », mais que cette traçabilité « reste insuffisante face aux standards stricts de l’État de droit » : l’accès permanent « ne remplace pas l’exigence protectrice d’un mandat judiciaire préalable ». Sur la CMIL, il reconnaît des pouvoirs « théoriques » d’enquête et de sanction, mais leur efficacité dépend selon lui de son autonomie et de ses moyens : sans eux, le contrôle mensuel risque de devenir « une simple chambre d’enregistrement passive ».
Fenitra Ravelomanantsoa, dont nous rapportons les déclarations publiées dans les médias, reconnaît que Madagascar a besoin d’une loi contre le cyberharcèlement, les fraudes, les faux profils ou la sextorsion. Il met toutefois en avant la séparation des pouvoirs : « certaines décisions doivent rester sous le contrôle d’une autorité judiciaire indépendante » et l’administration ne devrait pas se substituer aux magistrats.
Critiquer un dirigeant : d’où vient l’idée des « 2 à 10 ans » de prison ?
Dans la version initiale du projet de loi n°042/2026 relatif à la lutte contre la cybercriminalité, aucune disposition ne vise la critique ou le dénigrement d’un dirigeant. Les mots « dénigrement », « outrage », « diffamation », « injure », « satire » et « parodie » n’y figurent pas, et « critique » n’apparaît que dans l’expression « infrastructure critique ». L’article 3 précise qu’« aucune disposition de la présente loi ne doit être interprétée comme autorisant la répression des droits de l’homme ou des libertés fondamentales, notamment des droits liés à la liberté d’expression ». L’article 2 définit une « fausse information numérique », mais aucun article d’incrimination n’y renvoie.
La fourchette « 2 à 10 ans » existe bien, mais pour d’autres faits :
- altérer ou supprimer frauduleusement des données informatiques, en fabriquer de fausses, entraver le fonctionnement d’un système informatique, ou causer un préjudice financier par atteinte aux données pour en tirer un bénéfice (art. 7, 9, 12 et 15) ;
- la fraude ou l’escroquerie numérique, avec des peines doublées en bande organisée, en cas de caractère transnational ou d’usage de l’IA (art. 16) ;
- le refus de remettre à la justice une clé de déchiffrement lorsque cela aurait permis d’éviter un crime ou un délit (art. 63, alinéa 2) ;
- l’usurpation d’identité numérique, de 6 mois à 10 ans, et de 5 à 10 ans dans les cas aggravés (art. 30).
D’autres articles peuvent concerner un contenu visant un dirigeant, si leurs conditions sont réunies :
- les menaces (art. 26 à 28) ;
- le cyberharcèlement, c’est-à-dire des propos répétés qui dégradent la santé de la victime (art. 29, 1 à 3 ans) ;
- le contenu truqué par l’IA « dans l’intention de porter atteinte à son honneur » (art. 39, 6 mois à 2 ans) ;
- les messages violents, racistes ou portant gravement atteinte à la dignité humaine, susceptibles d’être vus par un mineur (art. 40, 2 à 5 ans) ;
- les faux comptes ou réseaux coordonnés utilisés pour commettre une infraction (art. 17 et 18, 2 à 5 ans).
Quant au « monopole de l’État sur les faux comptes », nous ne l’avons trouvé nulle part : ces comptes apparaissent dans le texte comme des moyens de commettre des infractions et comme un sujet de veille pour l’UPIN (art. 72).
Pour comparer avec la loi actuelle : dans sa version de 2014, l’article 20 de la loi n°2014-006 punissait l’injure et la diffamation envers les membres du Gouvernement ou les agents de l’autorité publique, notamment par un support informatique ou électronique, de 2 à 5 ans d’emprisonnement et de 2 à 100 millions d’ariary d’amende. La loi n°2016-031, qui modifie cet article, vise selon la HCC à « supprimer la condamnation à l’emprisonnement sans pour autant enlever le caractère pénal de l’infraction ». Le projet abroge la loi de 2014 (art. 93). La diffamation et l’injure, y compris lorsqu’elles sont commises en ligne, relèvent aujourd’hui du Code de la communication médiatisée, institué par la loi n°2016-029 du 24 août 2016 et modifié en 2020 par la loi n°2020-006.
Critique, satire, autocensure : Ce que disent les experts
Le député Navalona Rakotoaritiana indique que l’affirmation « ne correspond pas » au projet issu des travaux de commission. Selon lui, les infractions sur les contenus illicites visent des contenus manifestement illicites (violence, pédopornographie, haine), et les peines de 2 à 10 ans concernent des faits graves comme l’usurpation d’identité numérique, la fraude numérique aggravée ou les atteintes aux systèmes d’information, comme dans la version initiale.
Le Commissaire Tsitohaina Ralihivao répond : « Est-ce que c’est réellement écrit dans la loi ? Nous, nous n’avons pas écrit cela. » Il indique avoir retiré du nouveau texte les dispositions sur la diffamation et l’injure, déjà prévues à l’article 20 de la loi n°2014-006 modifiée par la loi n°2016-031, et désormais traitées par la Loi n° 2016-029 du 24 août 2016 portant code de la communication médiatisée. Selon lui, la loi « ne dit pas qu’il est interdit de dénigrer les autorités » : elle encadre l’usage de l’intelligence artificielle pour commettre une infraction, comme créer une image du Président en chien ou une fausse vidéo où il annoncerait sa démission, ou orchestrer un réseau de « déstabilisation ». « Ce qui est interdit, c’est l’utilisation de l’IA, sous ses différentes formes, pour commettre une infraction. » Il parle d’« outrage envers une autorité publique » ; ce mot n’apparaît pas dans la version initiale, et nous n’avons pas pu rattacher cette notion à un article précis.
Mialisoa Randriamampianina (TI-MG) : « Aucun article ne punit de 2 à 10 ans le fait de critiquer ou de dénigrer un dirigeant politique sur Facebook. » Elle rappelle qu’il s’agit d’un projet, non d’une loi, et que les vrais risques se situent ailleurs : un compte clairement satirique n’entre pas dans les termes de l’article sur l’usurpation d’identité (art. 30), mais le texte ne prévoit pas d’exception pour la satire ; la formule de l’article 40 (messages violents ou portant atteinte à la dignité humaine) est « très floue ». L’effet du texte sur l’autocensure dépendra de son application : ciblé, il peut protéger contre les escroqueries, le harcèlement ou la sextorsion ; avec des infractions vagues et de lourdes sanctions, il peut favoriser l’autocensure. Elle recommande des définitions précises des faux comptes, de la manipulation et de la dignité, avec des garanties pour la satire, la critique, le journalisme et les lanceurs d’alerte.
Ravaka Razafimanotrona note que le terme « dénigrement de hautes personnalités » n’est pas consacré en tant que tel, mais que « la texture ouverte des incriminations relatives aux fausses informations numériques ou aux usages malveillants des réseaux menace le principe de légalité des délits » (le principe selon lequel nul ne peut être puni sans texte précis) et pourrait créer « une zone grise permanente » qui pousse citoyens, journalistes et opposants à l’autocensure.
Au-delà de la controverse
Deux points restent ouverts. Les décrets restent à écrire, notamment la liste des « infractions graves » qui permettent l’écoute et les modalités techniques de l’accès de l’UPIN. Et nous ne savons pas quand, ni sous quelle forme, le texte reviendra devant les députés.
Sur l’essentiel, les lectures divergent. Pour le député Navalona Francky Rakotoaritiana et le commissaire Tsitohaina Ralihivao, l’accès direct répond à l’urgence et reste encadré par le journal, la notification, les magistrats et la CMIL. Pour Mialisoa Randriamampianina et Ravaka Razafimanotrona, ces garanties interviennent après coup et ne remplacent pas l’autorisation préalable d’un juge. Sur la critique des dirigeants, aucun de nos interlocuteurs ne désigne d’article qui la punirait spécifiquement, mais Mialisoa Randriamampianina et Ravaka Razafimanotrona relèvent des formulations qu’ils jugent trop larges.
Les publications virales mêlent des éléments qui renvoient à des dispositions du texte (l’accès 24h/24 de l’article 75, la fourchette « 2 à 10 ans ») et d’autres que nous n’avons pas retrouvés dans la version initiale : une infraction de dénigrement des dirigeants, un accès aux comptes Facebook, un monopole de l’État sur les faux comptes. Face à un texte long et appelé à évoluer, lire l’article cité plutôt que sa reformulation et vérifier de quelle version il s’agit restent les meilleurs réflexes. À chacun, maintenant, de se faire son avis, en gardant à l’esprit que le texte final pourrait différer des versions que nous avons pu lire.